depthfirst: IA para investigar falhas de segurança no código
A depthfirst usa agentes de IA para analisar código, investigar vulnerabilidades e propor correções. Conheça a proposta e os critérios para avaliá-la.
As vozes dependem do navegador e do dispositivo; algumas precisam de internet. Blocos de código não são narrados.
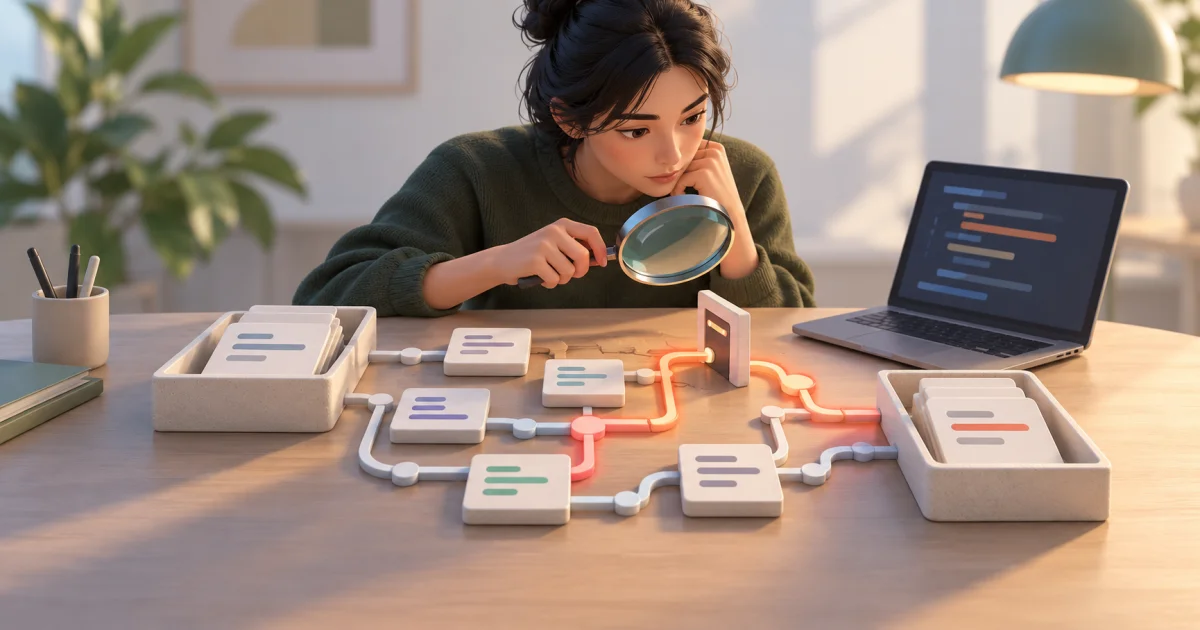
Um sistema pode passar nos testes mais óbvios e ainda deixar escapar uma pergunta importante: cada pessoa consegue acessar somente o que deveria? Para quem desenvolve software, esse tipo de detalhe merece atenção antes de uma nova versão chegar aos usuários.
A depthfirst usa agentes de IA para investigar riscos de segurança ao longo do desenvolvimento. Sua plataforma reúne análise de código e outras frentes de proteção, com a proposta de acompanhar o contexto da aplicação até sua execução.
Olhar para o funcionamento do sistema
Na página de segurança de código, a empresa descreve análises da lógica do negócio, do caminho percorrido pelos dados e das relações entre serviços.
Vamos traduzir: um problema pode depender da combinação de várias partes do programa. Entender a regra pretendida e o que o código realmente faz ajuda a avaliar onde existe uma falha.
A depthfirst apresenta verificações do projeto e de propostas de alteração, além de evidências dos achados e sugestões de correção. Essas sugestões podem aparecer no processo de revisão do código, no qual desenvolvedores avaliam as mudanças antes de incorporá-las.
Um cenário para entender a utilidade
Imagine, de forma ilustrativa, uma aplicação usada por diferentes empresas. Cada cliente deveria enxergar apenas os próprios documentos. Durante uma mudança, a equipe quer verificar se essa separação continua funcionando.
Uma análise de segurança pode ajudar a localizar trechos relacionados às permissões e apontar uma condição que mereça investigação. Os responsáveis então conferem o comportamento e avaliam a correção proposta em um ambiente autorizado.
O valor desse trabalho está na qualidade da evidência: é preciso entender o problema, sua relevância e os efeitos da solução sugerida.
Por que essa abordagem chama atenção
A proposta de aproximar a investigação de segurança do fluxo de desenvolvimento é interessante porque torna mais direto o caminho entre descobrir um problema e tratá-lo. A página de produto descreve justamente a entrega de contexto e correções junto às revisões.
Minha expectativa para uma ferramenta assim seria reduzir o tempo necessário para compreender os achados. Uma lista enorme de avisos ajuda pouco quando ninguém consegue distinguir o que precisa de ação.
Como avaliar com a equipe
Um teste inicial pode usar um projeto autorizado e um conjunto conhecido de problemas. Vale observar se a ferramenta explica seus achados, reconhece o contexto da aplicação e sugere mudanças que preservam o comportamento esperado.
A equipe também deve definir quem revisa as correções, que repositórios entram no escopo e como medir alertas incorretos. A plataforma atual inclui recursos além do código; convém identificar quais fazem sentido para a necessidade real. Para começar a conversa, o site oficial e a descrição do produto oferecem uma visão clara dessa proposta.
Informações oficiais consultadas em 21/10/2026.