depthfirst: IA para investigar fallos de seguridad en el código
depthfirst usa agentes de IA para analizar código, investigar vulnerabilidades y proponer correcciones. Conoce su propuesta y los criterios para evaluarla.
Las voces dependen del navegador y del dispositivo; algunas necesitan conexión a internet. Los bloques de código no se leen en voz alta.
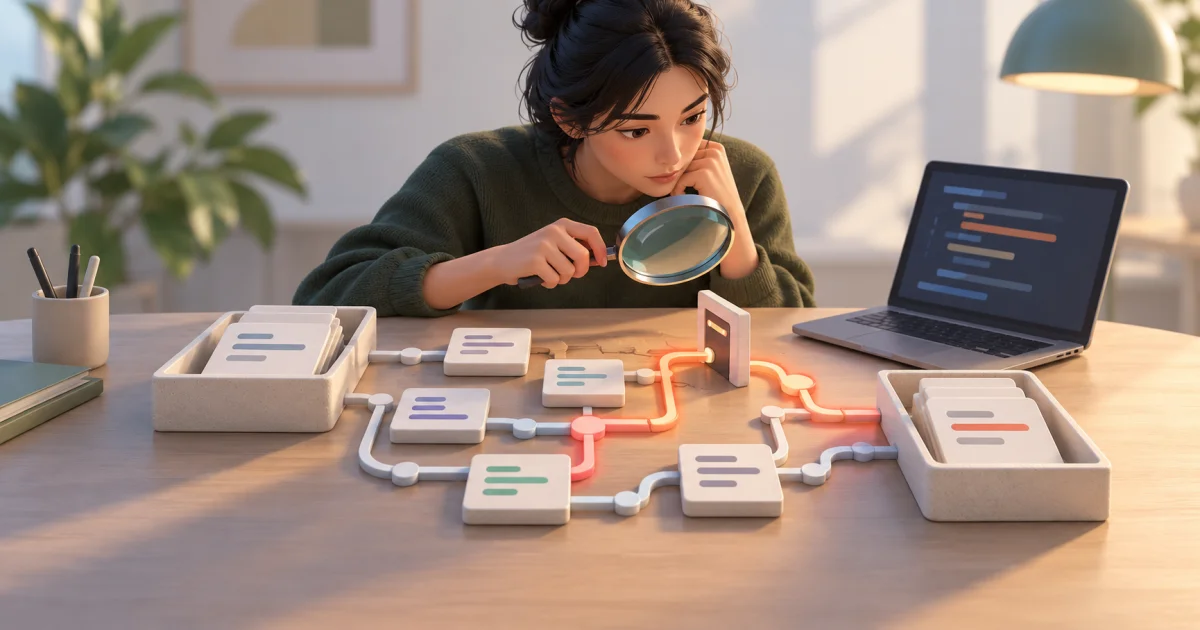
Un sistema puede superar las pruebas más evidentes y aun así dejar escapar una pregunta importante: ¿cada persona puede acceder solo a lo que debería? Para quienes desarrollan software, este tipo de detalle merece atención antes de que una nueva versión llegue a los usuarios.
depthfirst usa agentes de IA para investigar riesgos de seguridad a lo largo del desarrollo. Su plataforma reúne análisis de código y otras áreas de protección, con la propuesta de seguir el contexto de la aplicación hasta su ejecución.
Observar el funcionamiento del sistema
En la página de seguridad del código, la empresa describe análisis de la lógica del negocio, del recorrido de los datos y de las relaciones entre servicios.
En palabras sencillas: un problema puede depender de la combinación de varias partes del programa. Entender la regla prevista y lo que realmente hace el código ayuda a evaluar dónde existe un fallo.
depthfirst presenta verificaciones del proyecto y de las propuestas de cambio, además de evidencias de los hallazgos y sugerencias de corrección. Estas sugerencias pueden aparecer en el proceso de revisión del código, en el que los desarrolladores evalúan los cambios antes de incorporarlos.
Un escenario para entender su utilidad
Imagina, a modo de ejemplo, una aplicación que usan distintas empresas. Cada cliente debería ver solo sus propios documentos. Durante un cambio, el equipo quiere comprobar si esa separación sigue funcionando.
Un análisis de seguridad puede ayudar a localizar fragmentos relacionados con los permisos y señalar una condición que merece investigarse. Los responsables comprueban entonces el comportamiento y evalúan la corrección propuesta en un entorno autorizado.
El valor de este trabajo está en la calidad de la evidencia: hay que entender el problema, su relevancia y los efectos de la solución sugerida.
Por qué llama la atención este enfoque
La propuesta de acercar la investigación de seguridad al flujo de desarrollo es interesante porque hace más directo el camino entre descubrir un problema y tratarlo. La página del producto describe precisamente la entrega de contexto y correcciones junto con las revisiones.
Mi expectativa para una herramienta así sería reducir el tiempo necesario para comprender los hallazgos. Una lista enorme de avisos ayuda poco cuando nadie puede distinguir qué requiere una acción.
Cómo evaluarla con el equipo
Una prueba inicial puede usar un proyecto autorizado y un conjunto conocido de problemas. Conviene observar si la herramienta explica sus hallazgos, reconoce el contexto de la aplicación y sugiere cambios que preservan el comportamiento esperado.
El equipo también debe definir quién revisa las correcciones, qué repositorios entran en el alcance y cómo medir las alertas incorrectas. La plataforma actual incluye funciones más allá del código; conviene identificar cuáles tienen sentido para la necesidad real. Para iniciar la conversación, el sitio oficial y la descripción del producto ofrecen una visión clara de esta propuesta.
Información oficial consultada el 21/10/2026.