Você contou sua senha ao Claude. Quem mais ficou sabendo?
Credenciais gravadas pelo Claude Code foram parar em repositórios públicos. O caso abre uma conversa sobre senhas, chaves de API e os cuidados ao trabalhar com Codex, Claude e outros agentes de programação.
As vozes dependem do navegador e do dispositivo; algumas precisam de internet. Blocos de código não são narrados.
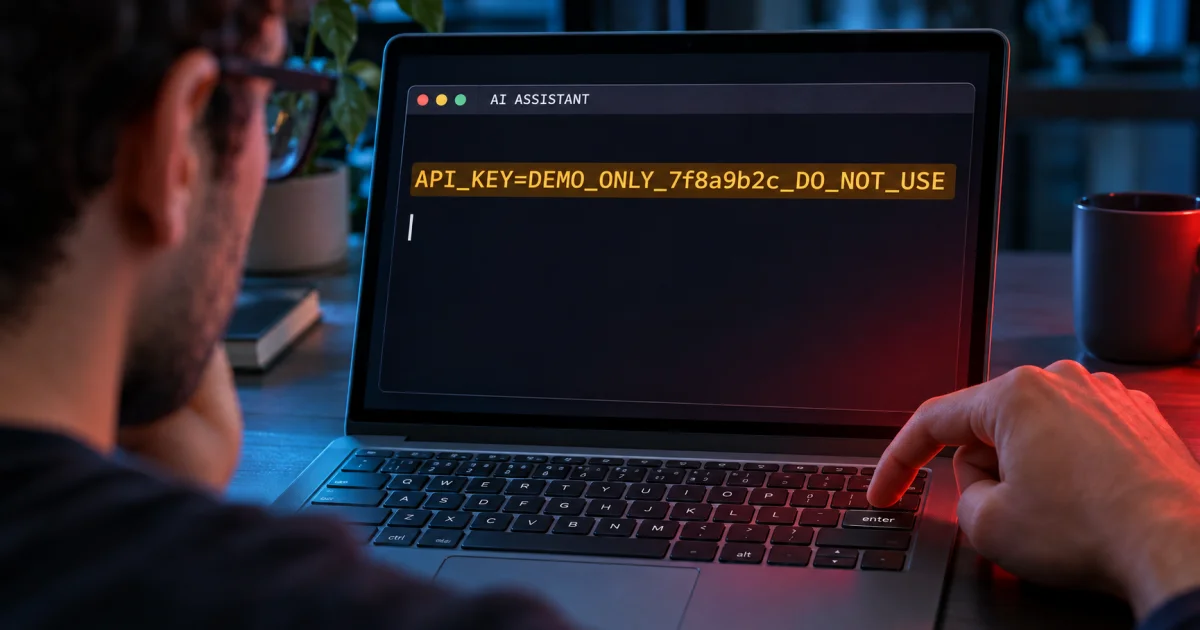
Você está tentando resolver um erro. A integração não autentica, o banco recusa a conexão e aquela tarefa de quinze minutos já alugou uma parte considerável da sua tarde. Então você abre o assistente de programação e manda algo parecido com isto:
“Está dando erro. Aqui estão a URL, o usuário e a chave. Testa para mim?”
É uma cena hipotética, mas fácil de reconhecer. A IA recebe o contexto, propõe um comando e a conversa avança. Quando aparece uma opção para não perguntar novamente, a vontade de ganhar tempo faz o resto.
Agora imagine descobrir que a credencial ganhou uma cópia num arquivo de configuração e esse arquivo entrou no seu repositório público. Você pretendia resolver uma conexão. Acabou distribuindo o ingresso.
O caso recente envolvendo o Claude Code merece atenção justamente por essa distância entre a intenção do desenvolvedor e o destino do segredo. Colar uma senha numa conversa não a publica automaticamente no GitHub. Entretanto, precisamos entender quais sistemas a recebem, onde ela pode ser registrada e o que fazemos com os arquivos produzidos depois.
E essa conversa interessa também a quem usa Codex, Cursor, Copilot ou outro gerador de código. Ferramentas diferentes exigem avaliação própria; o hábito de entregar acesso sem acompanhar o caminho da credencial é uma questão comum.
O clique que resolveu a pergunta e guardou a senha
O Claude Code pode registrar aprovações permanentes como regras no arquivo .claude/settings.local.json. A documentação da Anthropic confirma essa persistência e explica que o arquivo é incluído nas exclusões globais do Git do usuário quando criado pelo programa dentro de um repositório. Documentação de configurações.
O problema aparece quando a autorização salva um comando literal que já contém uma senha ou token. Essa credencial pode ficar dentro da própria regra que autoriza executar o comando novamente. Um usuário descreveu exatamente esse comportamento na issue #5544, aberta em agosto de 2025.
Pense numa autorização de entrada que, além de registrar “pode acessar”, arquivasse também uma cópia da chave. O documento parece administrativo. Seu conteúdo permite abrir a porta.
Em 5 de novembro de 2026, a Apiiro publicou um levantamento: 1.122 cópias públicas do arquivo local continham 1.379 segredos distintos; incluindo histórico e outros registros, foram 2.539 em 1.994 repositórios. Não houve teste das credenciais; uma organização confirmou que sua chave havia estado ativa. Exposição identificada não comprova invasão. Pesquisa original.
Há uma condição técnica decisiva: o arquivo precisa chegar a algum lugar acessível para a exposição se ampliar. O Git esclarece que adicionar um arquivo já versionado ao .gitignore não interrompe seu rastreamento. Além disso, uma configuração global na máquina de uma pessoa não acompanha automaticamente a cópia do projeto de outra. Referência do Git.
Na minha avaliação, o produto precisa tornar esse efeito compreensível e reduzir a chance de gravar segredos. O desenvolvedor também precisa revisar o que entrega ao versionamento. Um aviso discreto e a esperança de que alguém perceba o problema formam uma defesa frágil.
Esse assunto já tinha batido à porta
Em fevereiro de 2026, a ironPeak relatou ter encontrado comandos com senhas e chaves no próprio arquivo de permissões versionado. Em abril, o CISO Advisor noticiou uma pesquisa da Check Point/Lakera sobre o mesmo arquivo sendo distribuído dentro de pacotes npm. Relato da ironPeak e matéria em português.
Os relatos têm escopos distintos e seus números não devem ser somados. Juntos, mostram por que vale olhar além da notícia do dia: um arquivo útil durante o desenvolvimento pode acompanhar uma entrega sem que ninguém tenha decidido publicar o que existe dentro dele.
Também é preciso interpretar corretamente o histórico: a issue de 2025 foi encerrada por um bot em janeiro de 2026 por inatividade. Isso não documenta uma correção. Até a consulta de 7 de novembro, não localizei nas fontes examinadas uma versão anunciada como corrigida para esse mecanismo específico. Histórico da issue.
Quatro perguntas antes de dizer “vazou”
Falar genericamente em “mandar a senha para a IA” esconde situações diferentes. Eu separaria a análise assim:
| Pergunta | O que precisa ser verificado |
|---|---|
| Quem recebeu? | O provedor do modelo, uma ferramenta, um conector ou um processo autorizado recebeu o valor? |
| Onde ficou uma cópia? | Conversa, log, configuração, comando, relatório ou arquivo de trabalho? |
| Para que pode ser usado? | Execução da tarefa, segurança, suporte, melhoria de modelos ou outra finalidade prevista? |
| Quem consegue acessar depois? | Só pessoas autorizadas, uma equipe ampliada ou qualquer visitante de um repositório público? |
Essa é uma forma de organizar a revisão, não uma afirmação de que toda ferramenta faz todas essas coisas. A OWASP inclui credenciais entre as informações sensíveis que exigem minimização e controles de acesso em aplicações com modelos de linguagem. Referência da OWASP.
Um envio autorizado ao serviço e uma publicação pública têm consequências diferentes. Da mesma forma, remover uma mensagem da tela não demonstra que todas as cópias desapareceram. A análise precisa acompanhar o fluxo real, sem transformar qualquer uso de IA em incidente nem tratar todo histórico privado como cofre.
O terminal está na sua máquina. E o modelo?
Uma janela de terminal transmite familiaridade. Ela parece estar inteiramente dentro do computador, junto dos arquivos que sempre usamos. Mas o local onde um comando executa e o local onde o modelo processa o contexto são escolhas diferentes.
A Anthropic informa que o Claude Code local envia dados pela rede para interagir com o modelo. Na documentação do Codex, a OpenAI também distingue o controle da rede dos comandos das requisições feitas pelo cliente ao modelo. Executar localmente não significa funcionar totalmente offline. Fluxo do Claude Code e segurança dos agentes da OpenAI.
Isso tampouco significa que o agente transmite todos os arquivos que existem no computador. O que entra no contexto depende do produto, da tarefa, das ferramentas e das permissões. O cuidado é verificar essas condições antes de disponibilizar um diretório cheio de credenciais.
O mecanismo específico do arquivo .claude/settings.local.json pertence ao caso do Claude Code. Ele não demonstra que o Codex ou outro produto repita a mesma falha. A lição aplicável a todos é examinar o acesso concedido e os registros produzidos, sem escolher uma marca para culpar ou outra para absolver automaticamente.
“Não usamos para treinamento” responde a uma pergunta
As condições variam por serviço e modalidade de acesso. A Anthropic declara que não usa entradas e saídas comerciais para treinamento por padrão, com exceções como autorizações e determinados envios de feedback. Para contas pessoais, há controles e condições próprios. Política comercial e política de consumidor.
A OpenAI também diferencia contas pessoais, workspaces empresariais e API. Sua documentação informa ausência de treinamento por padrão nos produtos empresariais e na API, enquanto o uso pessoal depende dos controles aplicáveis. Codex e modalidades de acesso.
Treinamento, processamento e retenção são questões separadas. A API da OpenAI, por exemplo, documenta registros de monitoramento e armazenamento associado a determinados recursos mesmo com a regra de não treinamento por padrão. Prazos e exceções dependem da configuração e do recurso. Controles de dados da API.
A consequência prática é simples: confira a política da conta efetivamente usada, as configurações de dados e o comportamento dos recursos ativados. Um contrato favorável sobre treinamento não impede que você inclua uma senha num commit, num relatório ou numa captura de tela. São controles para problemas diferentes.
Se uma instituição contratou uma modalidade empresarial, usar uma conta pessoal paralela não herda automaticamente aquelas condições. A análise começa na conta e no ambiente reais, não no nome do aplicativo instalado.
A IA precisa da sua senha para escrever o código?
Em muitas tarefas, não. Para montar uma integração, explicar uma autenticação ou revisar o tratamento de erros, normalmente podemos fornecer documentação, estrutura dos dados e exemplos fictícios.
Uma solicitação melhor seria:
“A aplicação recebe
API_TOKENpelo ambiente. Use valores fictícios nos exemplos, não imprima credenciais e prepare testes com respostas simuladas. Eu farei a configuração real no ambiente apropriado.”
Se você pede ajuda para entender um erro, preserve as informações úteis: código de status, mensagem sanitizada, operação tentada e formato esperado. Remova o token, a senha, os cookies de sessão e os dados pessoais que não sejam necessários. A orientação de reduzir a informação sensível fornecida ao modelo também aparece na OWASP. Divulgação de informações sensíveis.
Há uma diferença entre explicar como uma fechadura funciona e entregar a chave da sua casa para ilustrar a pergunta. O exemplo pode ser tecnicamente fiel sem conceder acesso real.
Também vale acertar o vocabulário. Uma sequência longa de caracteres não ganha proteção por parecer um “hash”. Se aquele valor autentica uma operação, deve ser tratado como credencial. Existem chaves projetadas para serem publicáveis, como as chaves publicáveis da Stripe; elas têm finalidade e poderes diferentes das chaves secretas. É preciso conferir o tipo. Tipos de chave da Stripe.
O .env ajuda. O que ele não faz é desaparecer
Guardar configurações fora do código é útil, mas o nome .env não impõe, sozinho, uma restrição de leitura. Se o agente pode abrir o arquivo, ler o ambiente ou executar um programa que imprima seus valores, a credencial continua ao alcance daquela execução.
Veja um exemplo inteiramente fictício:
API_TOKEN=TOKEN_FICTICIO minha-ferramenta
A atribuição está escrita no próprio comando. Substituir o marcador por uma chave real colocaria a chave dentro do texto que poderia ser registrado. Fazer a aplicação receber a configuração por um mecanismo próprio reduz esse tipo de cópia, mas exige revisar também quem consegue consultar o ambiente.
A documentação de segurança da OpenAI é explícita: segredos injetados em variáveis continuam acessíveis ao código do agente. Ela recomenda, quando possível, manter a credencial fora desse ambiente e intermediar o acesso por ferramentas ou serviços controlados. Segurança de ambientes de agentes.
Minha preferência é que uma ferramenta autorizada teste a conexão e devolva apenas o resultado necessário: ambiente consultado, sucesso ou erro sanitizado. O modelo pode explicar “conexão recusada” sem receber a senha que foi usada. Essa separação só funciona se ele não tiver outro caminho para ler o segredo ou ampliar as permissões.
Quando a tarefa realmente precisa entrar no sistema
Algumas tarefas exigem uma operação autenticada. A resposta não precisa ser entregar a chave principal, permanente, da produção.
A OWASP recomenda acesso mínimo, gestão do ciclo de vida dos segredos e credenciais de curta duração quando possível. Gestão de segredos.
Na prática, eu começaria pelo ambiente de desenvolvimento, com dados fictícios. Se bastar consultar, concederia consulta. Se o teste durar uma hora, buscaria uma credencial com expiração compatível, conforme os recursos do serviço. A chave deveria pertencer àquela finalidade, para que sua revogação não interrompa uma coleção de sistemas sem relação com a tarefa.
Também evitaria abrir a pasta pessoal inteira para resolver um problema que cabe num projeto. O acesso deve acompanhar o trabalho necessário. É muito mais fácil revisar um ambiente pequeno, preparado para a tarefa, do que tentar lembrar todas as coisas sensíveis espalhadas numa máquina usada há anos.
Um sandbox ajuda a impor limites, mas é preciso entender seu alcance. No Claude Code, o sandbox de shell não cobre automaticamente todas as ferramentas de arquivos, hooks e servidores MCP. A configuração e os caminhos de execução precisam ser avaliados. Documentação do sandbox.
Escrever “não revele minhas senhas” pode orientar o agente. Para proteger um valor que ele não deve conhecer, eu prefiro uma barreira que impeça o acesso. Confiança e instruções ficam mais úteis quando apoiadas por limites verificáveis.
O GitHub é apenas uma das saídas
Antes de um commit, revise arquivos novos, configurações e o conteúdo preparado para envio. No caso do arquivo local do Claude Code, execute esta conferência na raiz do repositório para verificar se ele está rastreado, sem imprimir seu conteúdo:
git ls-files -- .claude/settings.local.json
Depois de tratar uma eventual exposição, removê-lo do índice e registrar a exclusão no projeto ajuda a evitar novos commits. Isso preserva o arquivo local e não limpa versões anteriores. Como o Git trata exclusões.
O empacotamento merece uma revisão própria. No npm, a propriedade files permite delimitar o que será distribuído. No Docker, .dockerignore controla o que entra no contexto de build. Uma regra do Git não substitui a conferência desses destinos. Arquivos de pacotes npm e contexto de build do Docker.
Pense também no ZIP enviado ao cliente, no relatório da execução e na conversa exportada para pedir ajuda. São exemplos de entregas que eu revisaria antes do compartilhamento. Um arquivo ter sido produzido por uma ferramenta de desenvolvimento não significa que todo o seu conteúdo deva acompanhar a entrega.
Eu incluiria scanners nessa rotina para tornar a conferência repetível. Também revisaria os arquivos e a entrega preparada para compartilhamento; a decisão de liberar o material precisa considerar o conjunto das verificações. Boas práticas de gestão de segredos.
Já enviei uma credencial. E agora?
Primeiro, identifique o valor, o serviço e o alcance do compartilhamento. Ele foi fornecido a um ambiente autorizado? Ficou numa conversa compartilhada? Entrou num arquivo público? Existe histórico ou pacote contendo a mesma informação? Essas respostas orientam a resposta ao caso concreto.
Se houve exposição indevida, a prioridade é revogar ou substituir a credencial. O GitHub recomenda tratar o segredo antes da limpeza do repositório. Apagar um arquivo não desfaz o que terceiros podem ter copiado. Remoção de dados sensíveis de repositórios.
Planeje a substituição nos serviços que dependem dela, reduzindo o intervalo de exposição; diante de uso indevido ativo, o bloqueio pode ser urgente. Examine os registros de acesso e consumo disponíveis para verificar operações inesperadas. Limpe os locais identificados e corrija o fluxo que produziu a cópia. Reescrever histórico exige cuidado e coordenação com quem usa o repositório.
Se o envio ocorreu apenas a um serviço autorizado, isso não comprova divulgação pública. Ainda vale revisar se aquela credencial precisava estar ali e aplicar a política da organização. Havendo dúvida relevante sobre uma chave privilegiada, substituí-la pode ser mais prudente do que tentar provar que ninguém terá acesso.
Evite fazer a investigação espalhando o próprio problema: não cole a chave numa issue pública, num novo chat ou numa captura de tela. Use identificadores do provedor ou referências mascaradas, suficientes para localizar a credencial sem revelar seu valor. A revisão deve diminuir o número de cópias.
Ganhar velocidade também exige saber o que entregar
Eu quero que a IA ajude a escrever código, investigar erros e tirar projetos do papel. Essa capacidade vale muito. Justamente por isso, precisamos construir uma rotina em que pedir ajuda não implique oferecer acesso irrestrito por conveniência.
O bom fluxo permite explicar o problema com exemplos, executar o que for necessário com acesso limitado e entregar um resultado que possa ser revisado. Quanto menos o segredo aparecer, menos lugares teremos de investigar quando algo sair do esperado.
Aquela pausa antes do Enter pode ser curta: o modelo precisa conhecer o valor ou apenas entender como meu sistema o utiliza? A ferramenta precisa da produção ou de um ambiente de teste? O arquivo que acabou de aparecer deveria mesmo ir junto no commit?
São perguntas pequenas diante do trabalho que uma credencial exposta pode criar.
Na próxima vez que a mensagem começar com “aqui está minha senha, resolve para mim”, vale reformular o pedido.
Entregue contexto suficiente para resolver o problema. Conceda somente o acesso necessário para executar a tarefa.
Artigo de análise técnica. Fontes e documentação consultadas em 7 de novembro de 2026. Os exemplos e a credencial da imagem são fictícios. Políticas de dados e recursos de segurança podem mudar; confira a documentação da modalidade que você utiliza.