Le contaste tu contraseña a Claude. ¿Quién más se enteró?
El caso de Claude Code muestra cómo una aprobación puede guardar credenciales en archivos que terminan publicados. Qué revisar al usar Claude, Codex y otros asistentes de programación.
Las voces dependen del navegador y del dispositivo; algunas necesitan conexión a internet. Los bloques de código no se leen en voz alta.
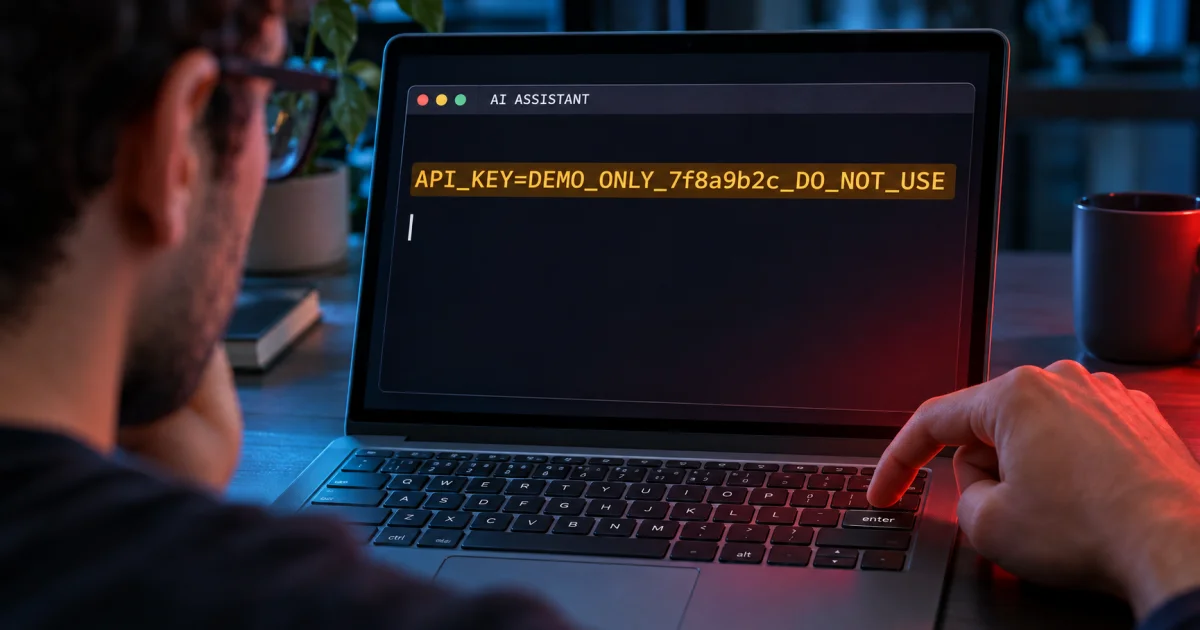
Estás intentando resolver un error. La integración no logra autenticarse, la base de datos rechaza la conexión y aquella tarea de quince minutos ya se adueñó de una buena parte de tu tarde. Entonces abres el asistente de programación y le mandas algo parecido a esto:
«Está dando error. Aquí están la URL, el usuario y la clave. ¿Lo pruebas por mí?»
Es una escena hipotética, pero fácil de reconocer. La IA recibe el contexto, propone un comando y la conversación avanza. Cuando aparece una opción para no volver a preguntar, las ganas de ahorrar tiempo hacen el resto.
Ahora imagina descubrir que la credencial terminó copiada en un archivo de configuración y que ese archivo llegó a tu repositorio público. Querías resolver un problema de conexión. Acabaste repartiendo el pase de entrada.
El caso reciente de Claude Code merece atención precisamente por esa distancia entre la intención del desarrollador y el destino del secreto. Pegar una contraseña en una conversación no la publica automáticamente en GitHub. Sin embargo, necesitamos entender qué sistemas la reciben, dónde puede quedar registrada y qué hacemos con los archivos que se generan después.
Esta conversación también les interesa a quienes usan Codex, Cursor, Copilot u otro generador de código. Cada herramienta requiere su propia evaluación; el hábito de conceder acceso sin seguir el recorrido de la credencial es una cuestión común.
El clic que resolvió la pregunta y guardó la contraseña
Claude Code puede registrar aprobaciones permanentes como reglas en el archivo .claude/settings.local.json. La documentación de Anthropic confirma esa persistencia y explica que el archivo se incluye en las exclusiones globales de Git del usuario cuando el programa lo crea dentro de un repositorio. Documentación de configuración.
El problema aparece cuando la autorización guarda un comando literal que ya contiene una contraseña o un token. Esa credencial puede quedar dentro de la propia regla que autoriza a ejecutar el comando otra vez. Un usuario describió exactamente este comportamiento en la incidencia #5544, abierta en agosto de 2025.
Piensa en una autorización de entrada que, además de registrar «puede acceder», archivara también una copia de la llave. El documento parece administrativo. Su contenido permite abrir la puerta.
El 5 de noviembre de 2026, Apiiro publicó un estudio: 1.122 copias públicas del archivo local contenían 1.379 secretos distintos; al incluir el historial y otros registros, fueron 2.539 en 1.994 repositorios. No se probaron las credenciales; una organización confirmó que su clave había estado activa. La exposición identificada no demuestra una intrusión. Investigación original.
Hay una condición técnica decisiva: el archivo debe llegar a algún lugar accesible para que la exposición se amplíe. Git aclara que las reglas de exclusión no dejan de rastrear archivos que ya están bajo control de versiones. Además, una configuración global en la máquina de una persona no acompaña automáticamente la copia del proyecto de otra. Referencia de Git.
En mi opinión, el producto necesita hacer comprensible este efecto y reducir la posibilidad de guardar secretos. El desarrollador también necesita revisar lo que incorpora al control de versiones. Un aviso discreto y la esperanza de que alguien detecte el problema forman una defensa débil.
Este tema ya había tocado a la puerta
En febrero de 2026, ironPeak informó que había encontrado comandos con contraseñas y claves en su propio archivo de permisos bajo control de versiones. En abril, CISO Advisor publicó una investigación de Check Point/Lakera sobre la distribución de ese mismo archivo dentro de paquetes npm. Relato de ironPeak y artículo en portugués.
Los informes tienen alcances distintos y sus cifras no deben sumarse. En conjunto, muestran por qué conviene mirar más allá de la noticia del día: un archivo útil durante el desarrollo puede acompañar una entrega sin que nadie haya decidido publicar lo que contiene.
También hay que interpretar correctamente el historial: un bot cerró la incidencia de 2025 en enero de 2026 por inactividad. Eso no documenta una corrección. Hasta la consulta del 7 de noviembre, no encontré en las fuentes examinadas una versión anunciada como corregida para este mecanismo específico. Historial de la incidencia.
Cuatro preguntas antes de decir «se filtró»
Hablar genéricamente de «mandarle la contraseña a la IA» oculta situaciones diferentes. Yo separaría el análisis así:
| Pregunta | Qué hay que verificar |
|---|---|
| ¿Quién la recibió? | ¿El proveedor del modelo, una herramienta, un conector o un proceso autorizado recibió el valor? |
| ¿Dónde quedó una copia? | ¿En la conversación, un log, una configuración, un comando, un informe o un archivo de trabajo? |
| ¿Para qué puede usarse? | ¿Para ejecutar la tarea, seguridad, soporte, mejorar modelos u otra finalidad prevista? |
| ¿Quién puede acceder después? | ¿Solo personas autorizadas, un equipo más amplio o cualquier visitante de un repositorio público? |
Esta es una forma de organizar la revisión, no una afirmación de que todas las herramientas hagan todas esas cosas. OWASP incluye las credenciales entre la información sensible que requiere minimización y controles de acceso en aplicaciones con modelos de lenguaje. Referencia de OWASP.
Un envío autorizado al servicio y una publicación pública tienen consecuencias diferentes. Del mismo modo, eliminar un mensaje de la pantalla no demuestra que todas las copias hayan desaparecido. El análisis necesita seguir el flujo real, sin convertir cualquier uso de IA en un incidente ni tratar todo historial privado como una caja fuerte.
La terminal está en tu máquina. ¿Y el modelo?
Una ventana de terminal transmite familiaridad. Parece estar completamente dentro de la computadora, junto a los archivos que siempre usamos. Pero el lugar donde se ejecuta un comando y el lugar donde el modelo procesa el contexto son decisiones diferentes.
Anthropic informa que Claude Code local envía datos por la red para interactuar con el modelo. En la documentación de Codex, OpenAI también distingue el control de red de los comandos de las solicitudes que el cliente hace al modelo. Ejecutarse localmente no significa funcionar totalmente sin conexión. Flujo de Claude Code y seguridad de los agentes de OpenAI.
Eso tampoco significa que el agente transmita todos los archivos que hay en la computadora. Lo que entra en el contexto depende del producto, la tarea, las herramientas y los permisos. La precaución consiste en verificar esas condiciones antes de poner a su disposición un directorio lleno de credenciales.
El mecanismo específico del archivo .claude/settings.local.json corresponde al caso de Claude Code. No demuestra que Codex u otro producto repita la misma falla. La lección aplicable a todos es examinar el acceso concedido y los registros generados, sin elegir una marca para culparla ni otra para absolverla automáticamente.
«No lo usamos para entrenamiento» responde a una pregunta
Las condiciones varían según el servicio y la modalidad de acceso. Anthropic declara que no usa las entradas y salidas comerciales para entrenamiento de forma predeterminada, con excepciones como las autorizaciones y determinados envíos de comentarios. Las cuentas personales tienen controles y condiciones propios. Política comercial y política para consumidores.
OpenAI también distingue entre cuentas personales, espacios de trabajo empresariales y API. Su documentación indica que los datos de los productos empresariales y de la API no se usan para entrenamiento de forma predeterminada, mientras que el uso personal depende de los controles aplicables. Codex y modalidades de acceso.
Entrenamiento, procesamiento y retención son cuestiones separadas. La API de OpenAI, por ejemplo, documenta registros de monitoreo y almacenamiento asociados a determinadas funciones incluso con la regla de no entrenamiento por defecto. Los plazos y las excepciones dependen de la configuración y de la función. Controles de datos de la API.
La consecuencia práctica es sencilla: revisa la política de la cuenta que realmente utilizas, la configuración de datos y el comportamiento de las funciones activadas. Un contrato favorable sobre entrenamiento no impide que incluyas una contraseña en un commit, un informe o una captura de pantalla. Son controles para problemas diferentes.
Si una institución contrató una modalidad empresarial, usar una cuenta personal paralela no hereda automáticamente aquellas condiciones. El análisis empieza por la cuenta y el entorno reales, no por el nombre de la aplicación instalada.
¿La IA necesita tu contraseña para escribir el código?
En muchas tareas, no. Para crear una integración, explicar una autenticación o revisar el manejo de errores, normalmente podemos proporcionar documentación, la estructura de los datos y ejemplos ficticios.
Una solicitud mejor sería:
«La aplicación recibe
API_TOKENa través del entorno. Usa valores ficticios en los ejemplos, no imprimas credenciales y prepara pruebas con respuestas simuladas. Yo haré la configuración real en el entorno apropiado».
Si pides ayuda para entender un error, conserva la información útil: código de estado, mensaje sanitizado, operación intentada y formato esperado. Elimina el token, la contraseña, las cookies de sesión y los datos personales que no sean necesarios. La recomendación de reducir la información sensible proporcionada al modelo también aparece en OWASP. Divulgación de información sensible.
Hay una diferencia entre explicar cómo funciona una cerradura y entregar la llave de tu casa para ilustrar la pregunta. El ejemplo puede ser técnicamente fiel sin conceder acceso real.
También conviene usar el vocabulario correcto. Una cadena larga de caracteres no queda protegida por parecer un «hash». Si ese valor autentica una operación, debe tratarse como una credencial. Existen claves diseñadas para ser publicables, como las claves publicables de Stripe; tienen finalidades y capacidades diferentes de las claves secretas. Hay que comprobar de qué tipo se trata. Tipos de claves de Stripe.
El .env ayuda. Lo que no hace es desaparecer
Guardar configuraciones fuera del código es útil, pero el nombre .env no impone, por sí solo, una restricción de lectura. Si el agente puede abrir el archivo, leer el entorno o ejecutar un programa que imprima sus valores, la credencial sigue al alcance de esa ejecución.
Mira este ejemplo completamente ficticio:
API_TOKEN=TOKEN_FICTICIO minha-ferramenta
La asignación está escrita en el propio comando. Reemplazar el marcador por una clave real pondría la clave dentro del texto que podría quedar registrado. Hacer que la aplicación reciba la configuración mediante un mecanismo propio reduce este tipo de copia, pero exige revisar también quién puede consultar el entorno.
La documentación de seguridad de OpenAI es explícita: los secretos inyectados en variables siguen siendo accesibles para el código del agente. Recomienda, cuando sea posible, mantener la credencial fuera de ese entorno y mediar el acceso mediante herramientas o servicios controlados. Seguridad de los entornos de agentes.
Mi preferencia es que una herramienta autorizada pruebe la conexión y devuelva solo el resultado necesario: entorno consultado, éxito o error sanitizado. El modelo puede explicar «conexión rechazada» sin recibir la contraseña que se utilizó. Esta separación solo funciona si no tiene otra vía para leer el secreto o ampliar los permisos.
Cuando la tarea realmente necesita entrar al sistema
Algunas tareas requieren una operación autenticada. La respuesta no tiene por qué ser entregar la clave principal y permanente de producción.
OWASP recomienda acceso mínimo, gestión del ciclo de vida de los secretos y credenciales de corta duración cuando sea posible. Gestión de secretos.
En la práctica, yo empezaría por el entorno de desarrollo, con datos ficticios. Si basta con consultar, concedería acceso de consulta. Si la prueba dura una hora, buscaría una credencial con una caducidad compatible, según las capacidades del servicio. La clave debería corresponder a esa finalidad, para que revocarla no interrumpa una colección de sistemas sin relación con la tarea.
También evitaría abrir toda la carpeta personal para resolver un problema que cabe en un proyecto. El acceso debe corresponder al trabajo necesario. Es mucho más fácil revisar un entorno pequeño, preparado para la tarea, que intentar recordar todas las cosas sensibles dispersas en una máquina que llevas años usando.
Un sandbox ayuda a imponer límites, pero hay que entender su alcance. En Claude Code, el sandbox de shell no cubre automáticamente todas las herramientas de archivos, hooks y servidores MCP. Es necesario evaluar la configuración y las vías de ejecución. Documentación del sandbox.
Escribir «no reveles mis contraseñas» puede orientar al agente. Para proteger un valor que no debe conocer, prefiero una barrera que impida el acceso. La confianza y las instrucciones resultan más útiles cuando se apoyan en límites verificables.
GitHub es solo una de las salidas
Antes de un commit, revisa los archivos nuevos, las configuraciones y el contenido preparado para el envío. En el caso del archivo local de Claude Code, ejecuta esta comprobación desde la raíz del repositorio para verificar si está rastreado, sin imprimir su contenido:
git ls-files -- .claude/settings.local.json
Después de atender una eventual exposición, eliminarlo del índice y registrar la exclusión en el proyecto ayuda a evitar nuevos commits. Esto conserva el archivo local y no limpia las versiones anteriores. Cómo trata Git las exclusiones.
El empaquetado merece su propia revisión. En npm, la propiedad files permite delimitar qué se distribuirá. En Docker, .dockerignore controla qué entra en el contexto de build. Una regla de Git no sustituye la comprobación de esos destinos. Archivos de paquetes npm y contexto de build de Docker.
Piensa también en el ZIP que le envías al cliente, en el informe de ejecución y en la conversación exportada para pedir ayuda. Son ejemplos de entregas que yo revisaría antes de compartirlas. Que una herramienta de desarrollo haya generado un archivo no significa que todo su contenido deba acompañar la entrega.
Yo incluiría escáneres en esta rutina para que la comprobación sea repetible. También revisaría los archivos y la entrega preparada para compartir; la decisión de publicar el material debe considerar el conjunto de las verificaciones. Buenas prácticas de gestión de secretos.
Ya envié una credencial. ¿Y ahora?
Primero, identifica el valor, el servicio y el alcance de lo que compartiste. ¿Se proporcionó a un entorno autorizado? ¿Quedó en una conversación compartida? ¿Llegó a un archivo público? ¿Hay un historial o un paquete que contenga la misma información? Estas respuestas orientan la respuesta al caso concreto.
Si hubo una exposición indebida, la prioridad es revocar o reemplazar la credencial. GitHub recomienda atender el secreto antes de limpiar el repositorio. Eliminar un archivo no deshace lo que otras personas pueden haber copiado. Eliminación de datos sensibles de repositorios.
Planifica la sustitución en los servicios que dependen de ella y reduce el tiempo de exposición; si hay un uso indebido activo, el bloqueo puede ser urgente. Examina los registros de acceso y consumo disponibles para detectar operaciones inesperadas. Limpia los lugares identificados y corrige el flujo que generó la copia. Reescribir el historial exige cuidado y coordinación con quienes usan el repositorio.
Si el envío se produjo únicamente a un servicio autorizado, eso no demuestra una divulgación pública. Aun así, conviene revisar si esa credencial necesitaba estar allí y aplicar la política de la organización. Si existen dudas relevantes sobre una clave privilegiada, reemplazarla puede ser más prudente que intentar demostrar que nadie tendrá acceso.
Evita investigar extendiendo el propio problema: no pegues la clave en una incidencia pública, en un chat nuevo ni en una captura de pantalla. Usa identificadores del proveedor o referencias enmascaradas, suficientes para localizar la credencial sin revelar su valor. La revisión debe reducir la cantidad de copias.
Ganar velocidad también exige saber qué entregar
Quiero que la IA ayude a escribir código, investigar errores y convertir proyectos en realidad. Esa capacidad vale mucho. Precisamente por eso, necesitamos construir una rutina en la que pedir ayuda no implique ofrecer acceso irrestricto por comodidad.
Un buen flujo permite explicar el problema con ejemplos, ejecutar lo necesario con acceso limitado y entregar un resultado que pueda revisarse. Cuanto menos aparezca el secreto, menos lugares tendremos que investigar cuando algo salga de lo esperado.
Esa pausa antes de presionar Enter puede ser breve: ¿el modelo necesita conocer el valor o solo entender cómo lo utiliza mi sistema? ¿La herramienta necesita producción o un entorno de prueba? ¿El archivo que acaba de aparecer realmente debería incluirse en el commit?
Son preguntas pequeñas frente al trabajo que puede generar una credencial expuesta.
La próxima vez que el mensaje empiece con «aquí está mi contraseña, resuélvelo por mí», conviene reformular la solicitud.
Proporciona suficiente contexto para resolver el problema. Concede solo el acceso necesario para ejecutar la tarea.
Artículo de análisis técnico. Fuentes y documentación consultadas el 7 de noviembre de 2026. Los ejemplos y la credencial de la imagen son ficticios. Las políticas de datos y las funciones de seguridad pueden cambiar; consulta la documentación de la modalidad que utilizas.